Investigación muestra una vía física para filtrar audio desde algunos audífonos
La prueba es técnicamente seria, pero no describe un espionaje cotidiano sin medios especializados.
Qué ha pasado
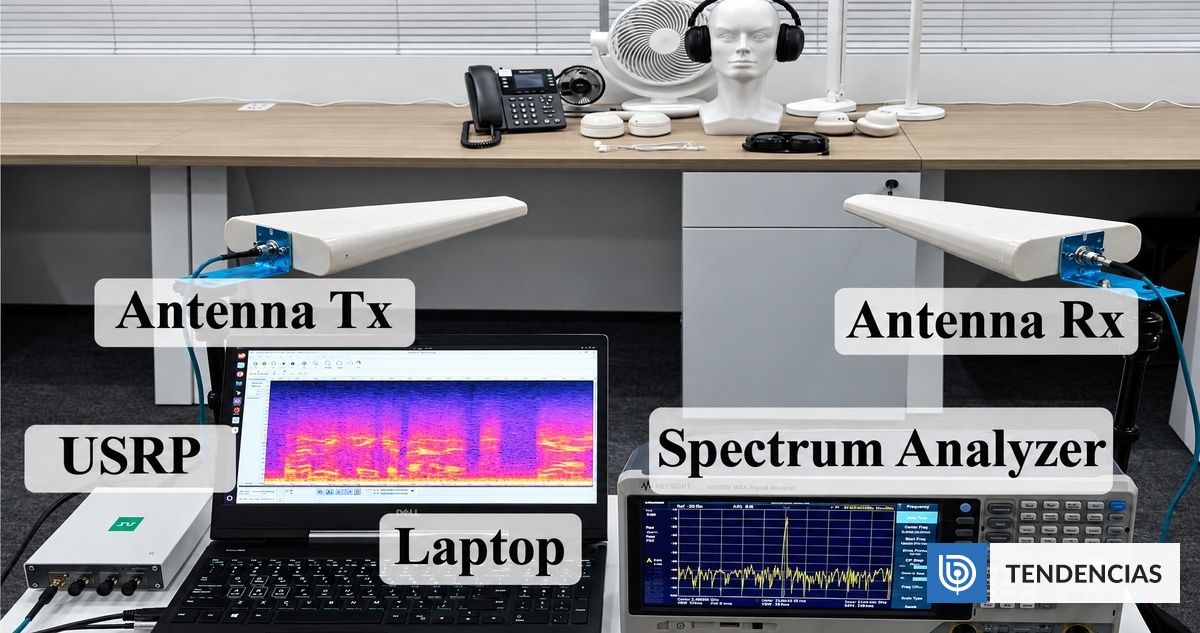
El equipo denominó InjectEave a una técnica que inyecta señales de radiofrecuencia para provocar que componentes electrónicos transporten involuntariamente información de audio. El estudio fue presentado en la conferencia USENIX Security 2026.
Según la cobertura, se ensayó con productos comerciales de varias marcas, además de otros aparatos conectados. El mejor alcance comunicado fue de hasta 30 metros para audio inteligible de audífonos con amplificación adicional; en la mayoría de equipos, la distancia fue menor.
La consecuencia práctica es pedir a fabricantes evaluación de emisiones y mitigaciones de diseño. Para usuarios, no hay una instrucción universal que elimine el riesgo: la prueba depende de modelo, distancia y entorno, y no se debe confundir con una vulnerabilidad Bluetooth convencional.
Contexto adicional: El hallazgo desplaza la atención desde el software a comportamientos electromagnéticos de componentes, que pueden existir aunque un dispositivo esté actualizado. Las fugas electromagnéticas son un campo distinto de las fallas de software.
Impacto y lectura práctica: La demostración requirió radio definida por software, antenas, análisis de señal y condiciones de laboratorio. La distancia y calidad pueden variar por modelo y entorno. Fabricantes pueden revisar blindaje y diseño; investigadores pueden reproducir y medir el hallazgo.
Cautelas y antecedentes: Los resultados son de laboratorio y no establecen exposición idéntica para todos los modelos. El trabajo fue presentado en USENIX Security 2026.
El hecho central y su alcance: Investigadores de la Universidad de Ciencia y Tecnología de Hong Kong y la Universidad Politécnica de Hong Kong presentaron InjectEave en USENIX Security 2026. Probaron la técnica en 11 productos y reportaron recuperación de audio inteligible hasta 30 metros con un amplificador adicional. El trabajo InjectEave demostró en laboratorio que señales de radiofrecuencia pueden inducir fugas en dispositivos electrónicos y recuperar audio a distancia. El máximo comunicado fue 30 metros con equipamiento específico; no equivale a un ataque masivo o simple.
Para leer este despacho conviene separar tres niveles de información. Primero están los datos atribuidos a una autoridad, una institución, una investigación o la fuente identificada; esos datos pueden actualizarse si aparece un balance posterior. Después están los antecedentes de contexto, que ayudan a entender por qué el hecho importa pero no prueban por sí solos una causa, una responsabilidad o una tendencia. Por último, quedan las preguntas abiertas: una investigación policial, un tribunal, una pericia, un estudio técnico o una agenda diplomática pueden modificar el cuadro inicial. WIRESdesk no completa esos vacíos con hipótesis. Cuando la fuente usa una cifra, una declaración o una condición procesal, se conserva la atribución y se evita transformar una versión en certeza. Este criterio es especialmente importante en emergencias, justicia, encuestas, salud y seguridad: la rapidez de una noticia no reduce la necesidad de precisión, contexto y correcciones transparentes. La cobertura se revisará si autoridades, tribunales, organismos técnicos o la propia fuente principal aportan una actualización verificable y relevante.
El histórico que importa
El trabajo fue presentado en USENIX Security 2026.
Cómo te afecta
Fabricantes pueden revisar blindaje y diseño; investigadores pueden reproducir y medir el hallazgo.
Contexto
Las fugas electromagnéticas son un campo distinto de las fallas de software.
Lo que no está confirmado
- Los resultados son de laboratorio y no establecen exposición idéntica para todos los modelos.